Een CVE, wat moet ik daarmee?
Elke ochtend krijgen wij een overzicht van alle mogelijke kwetsbaarheden in onze software en begint weer een race tegen de klok om de criminelen voor te blijven. En de strijd is voorlopig nog niet gestreden.
Al maandenlang waarschuwen de experts voor een golf aan hacks, en heel langzaam lijkt dat scenario ook werkelijkheid te worden. Zelfs als je niks van IT weet en het nieuws amper volgt, kan het je niet ontgaan zijn dat problemen bij Albert Heijn, PHP-websites, Microsoft en Ikea meteen hele grote consequenties hebben. Maar wat is er nu eigenlijk aan de hand? Worden die bedrijven ook doorlopend gehackt? Het antwoord is nee - veel software wordt preventief offline gehaald. Het is een enorme wedloop om alle bestaande software na te lopen op zwakheden en die te dichten voordat een ander ze heeft gevonden en dat is een flinke uitdaging.
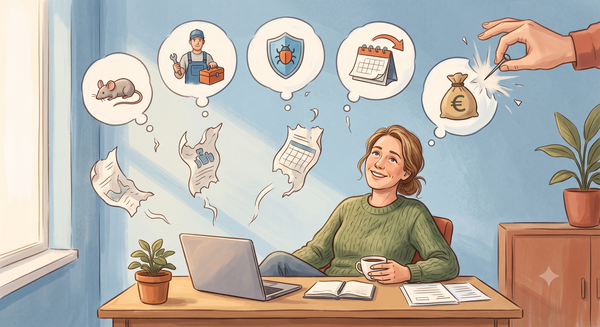
Alle software die gebouwd wordt kan potentieel zwakke plekken bevatten. Tot nu toe is software bouwen altijd mensenwerk geweest, en je kunt onbewust iets over het hoofd hebben gezien. In het verleden werd zoiets dan gevonden door bijvoorbeeld een ethische hacker, of met behulp van een pentest (penetratietest, waarin je bewust gaat proberen de beveiliging te omzeilen). Zo'n zwakke plek wordt dan gemeld als CVE (Common Vulnerabilities and Exposures) - elke mogelijke kwetsbaarheid krijgt een uniek nummer zodat iedereen weet dat je over hetzelfde praat. Daarnaast wordt er een CVSS-score (Common Vulnerability Scoring System) aan gehangen tussen de 0 en de 10. Dit geeft aan hoe groot het risico is. Een 1 staat daarbij voor een kwetsbaarheid met een heel klein risico op misbruik, tien voor een enorm risico.
Zelfs als je maatwerk software maakt, maak je daarbij gebruik van bestaande componenten (ofwel libraries). Om het inloggen mogelijk te maken bijvoorbeeld hoef je niet elke keer het wiel opnieuw uit te vinden. Als IT'er houd je daarom de meldingen voor die componenten met enige regelmaat in de gaten en kijk je of jouw software potentieel geraakt wordt. Het kan namelijk zijn dat een bepaalde kwetsbaarheid wel in jouw software zit, maar toch niet van toepassing is omdat je applicatie bijvoorbeeld niet publiek benaderbaar is en alleen intern gebruikt wordt. Met het bekendmaken van een CVE wordt ook altijd gelijk de gewenste oplossing (patch) bekendgemaakt. Dat maakt het mogelijk om het lek te dichten en problemen te voorkomen. Afhankelijk van de ernst van het probleem bepaal je dan of je dit gelijk doet, of met de volgende update van je software.
Met de komst van AI veranderen echter de spelregels. AI maakt het mogelijk om de code veel sneller te scannen op problemen. Vooral het model Mythos van Anthropic is hier ongelofelijk goed in. Dat is ook de reden dat Anthropic het nu in eerste instantie alleen beschikbaar heeft gesteld voor grote bedrijven met kritieke software. Daardoor worden nu opeens fouten gevonden in software die wereldwijd al tientallen jaren gebruikt wordt en die eerder nooit gevonden zijn. In Microsoft Office bijvoorbeeld zat een fout al 20 jaar verborgen in de software. En waar vroeger alleen een 9 of een 10 gelijk actie vereiste, is het met AI ook mogelijk om meerdere CVE's met een lage score te combineren om zo toch binnen te komen.
Zodra zo'n bedrijf een kwetsbaarheid gevonden heeft en de oplossing paraat heeft, komt er een moment dat ze zo'n kwetsbaarheid bekend moeten gaan maken. Dan begint de race tegen de klok, want criminelen horen het tegelijk met de software bouwers. Al lijkt het mij zeer waarschijnlijk dat bedrijven met hele kritieke software het al eerder te horen krijgen. De kunst is dat dat het nog niet uit mag lekken, wat in het geval van de PHP-kwetsbaarheid een aantal weken geleden wel gebeurde.
Omdat die modellen momenteel vol ingezet worden, komen er dagelijks nieuwe kwetsbaarheden boven water, die allemaal gedicht moeten worden. Soms is het risico op misbruik zó groot dat bedrijven besluiten de hele applicatie offline te halen, te fixen, en dan weer online te brengen. Dan voelt het wellicht alsof er "alweer iets gehackt is", maar in feite is men druk bezig dat te voorkomen. De reden dat er niet altijd eerlijk over gecommuniceerd wordt, is simpel: je wilt de vijand niet wijzer maken voordat het probleem de wereld uit is.
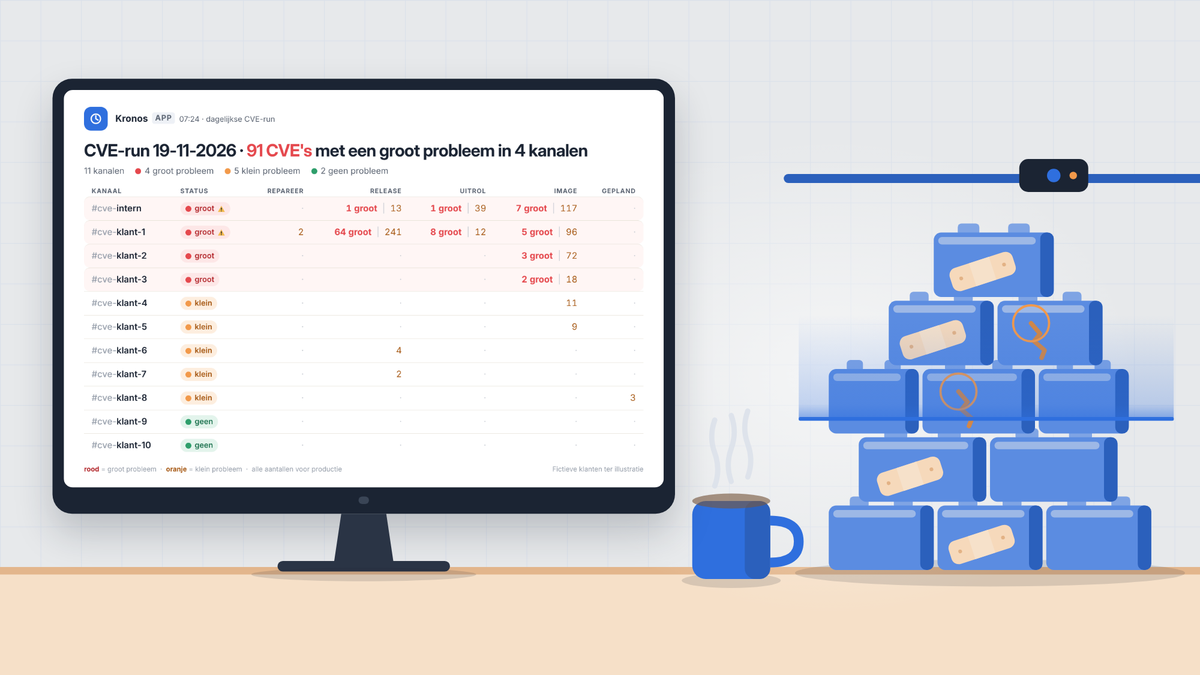
Het werk van de developer is op dit moment dus belangrijker dan ooit. Het is een virtuele race waar wij dagelijks ook de gevolgen van voelen. Keken wij vroeger wekelijks naar de gepubliceerde CVE's, nu moeten we dagelijks aan de slag. Gelukkig is AI hier ook een uitkomst. Nog voor wij goed en wel de eerste koffie op hebben, zijn alle CVE's al doorlopen en is er automatisch gekeken naar welke applicaties geraakt kunnen worden. Klokslag acht uur krijgen wij een overzicht hiervan en als er een kritiek probleem is, kunnen mijn collega's direct aan de slag. Ook is het belangrijk goede afspraken met onze klanten te maken - waar we normaal altijd afstemmen voor we iets nieuws op productie zetten, kan het nu soms nodig zijn om dit met zo veel spoed te doen dat wachten op een akkoord niet meer haalbaar is. Goede communicatie vooraf is dan essentieel.
Kortom: ja, er is heel veel gaande, en dat merk je als consument maar al te goed. Maar in de race van "good versus evil" is het gelukkig meestal nog de kundige developer die het wint van de crimineel die binnen probeert te komen, mits die developer er bovenop blijft zitten en constant op de hoogte blijft van alles wat er speelt. Heb jij maatwerk software draaien en is daar al een tijdje niet naar gekeken? Dan is dit wel het moment om dat te doen, zeker als er klantdata in staat. Zorg verder dat al je apparaten regelmatig updates krijgen en laat je goed informeren!